功能
為何各團隊選擇 FDC 作為私有第二層解決方案
FDC 歐洲骨幹網路上的流量,並非轉售自電信業者
FDC 擁有的暗光纖佈建於北美五大都會區內
由單一營運商端到端提供服務。供應商之間無拼接式交叉連接
EPL 或 EVPL 風格的乙太網路傳輸
您的 VLAN、您的位址配置,對您的設備而言皆為透明運作
橫跨您各站點的單一廣播域
暗光纖橫跨同一城市內的 Equinix 與 CoreSite 設施
在不同資料中心園區之間遷移,無需綁定特定營運商
兩棟大樓的運作方式彷彿共用了一台交換器
直接點對點路徑。跳數少於公共網際網路中轉,延遲較低且更可預測
端對端的專用傳輸容量。不會與其他客戶的流量產生爭用,亦不會在擁塞的對等連接點產生佇列
針對叢集法定人數、同步複製以及對延遲敏感的資料庫層,具備低抖動特性
使用案例
專為站點間的東-西向流量而建
將不同城市的節點橋接至同一個第 2 層區段。心跳訊號、法定人數及故障轉移的運作方式,彷彿該叢集就位於同一機架中
在跨都會區傳輸備份與複本時,無需使用公共 IP、無需支付中繼費用,且路徑中不涉及 NAT
將兩個 FDC PoP,或同一都會區內的兩棟大樓,連接至同一網路架構上。一份合約,一組憑證
無需重建路由、位址配置或防火牆政策,即可將現有的私有網路延伸至不同城市
您各據點之間的一條專用路徑
歐洲的專用波段 以及北美的數據中心對數據中心暗光纖。
歐洲都會區頻段
100G 及 400G 傳輸容量。 可依需求提供較低速率的選項。
100G/400G Wave
倫敦
阿姆斯特丹
阿姆斯特丹
法蘭克福
阿姆斯特丹
華沙
巴黎
阿姆斯特丹
法蘭克福
布拉格
布拉格
維也納
維也納
巴黎
巴黎
馬德里
北美暗光纖
都會區內的資料中心對資料中心(DC-to-DC)第 2 層(L2)連線。 其他地點、路徑及傳輸容量可依需求提供。
FDC 暗光纖
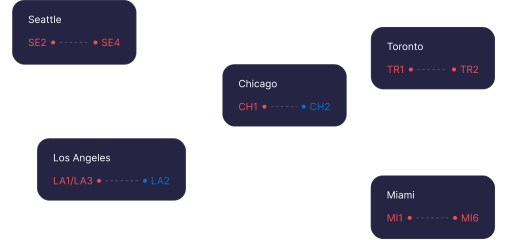
西雅圖
Equinix SE2
Equinix SE4
芝加哥
Equinix CH1
Coresite CH2
多倫多
Equinix TR1
Equinix TR2
洛杉磯
Equinix LA1/LA3
Coresite LA2
邁阿密
Equinix MI1
Equinix MI6
常見問題 (FAQ)
常見問題
是的。私有第二層網路(Private Layer 2)連接 FDC 網路上的終端節點,因此每個據點都需要配備專用伺服器、IP 轉接服務,或附帶 IP 轉接服務的機房託管服務其中一項。
在歐洲,我們透過自有骨幹網路在各城市之間提供專用波長,例如倫敦至阿姆斯特丹。在北美,FDC 擁有的暗光纖則連接同一都會區內的資料中心,例如芝加哥的 Equinix CH1 與 CoreSite CH2。無論採用何種方式,結果都是一樣的:在您的各據點之間建立一條專屬的乙太網路區段。
第 3 層連結透過路由將不同網路分隔開來,因此每個站點都保留自己的子網。第 2 層則將同一個乙太網路區段延伸至兩個站點。您的伺服器共享同一個廣播域,保留現有的位址配置,且在路徑中無需路由器即可相互連通。 許多叢集工具、VRRP 故障轉移以及虛擬機器即時遷移都需要這種鄰接性。常見的第三層替代方案是透過公共網際網路建立的 VPN 隧道。這會增加隧道開銷,且延遲會因中繼路由及對等連線擁塞而波動。私有第二層則運行於專用頻寬上,因此吞吐量與延遲能保持穩定。
是的。該連結對您的設備而言是透明的。您的 VLAN 標籤和位址會原樣傳輸,因此您無需在任一端重新編號。
上述路線現已上線。我們可應要求評估其他都會區、設施及傳輸容量的服務範圍。請提供您的地點,我們將告知您可行的方案。