Conectividad que nunca pasa por la red pública de Internet
Red privada de capa 2 entre su infraestructura
Ondas dedicadas de 100G y 400G a lo largo de nuestra red troncal europea, además de fibra oscura propiedad de FDC entre los centros de datos de cinco nodos norteamericanos
Solicita un presupuestoCaracterísticas
Por qué los equipos eligen FDC para la capa 2 privada
Waves en la red troncal europea de FDC, sin reventa por parte de un operador
Fibra oscura propiedad de FDC en cinco áreas metropolitanas de Norteamérica
Un único operador de extremo a extremo. Sin conexiones cruzadas entre proveedores.
Transporte Ethernet en formato EPL o EVPL
Tus VLAN, tu direccionamiento, transparentes para tus equipos
Un único dominio de difusión en todos tus sitios web
La fibra oscura conecta las instalaciones de Equinix y CoreSite en la misma ciudad
Desplázate entre los campus de centros de datos sin quedarte atado a un único operador
Dos edificios se comportan como si compartieran un conmutador
Ruta directa punto a punto. Menos saltos que el tránsito por la Internet pública, latencia menor y más predecible.
Capacidad dedicada de extremo a extremo. Sin conflictos con el tráfico de otros clientes, sin colas en puntos de interconexión congestionados.
Bajo jitter para el quórum de clústeres, la replicación síncrona y los niveles de bases de datos sensibles a la latencia
Casos de uso
Diseñado para el tráfico este-oeste entre emplazamientos
Conecta nodos de diferentes ciudades en un único segmento de capa 2. Los «heartbeats», el quórum y la conmutación por error se comportan como si el clúster estuviera ubicado en un único rack.
Transfiere copias de seguridad y réplicas entre áreas metropolitanas sin necesidad de direcciones IP públicas, sin costes de tránsito ni NAT en la ruta
Conecta dos puntos de presencia (PoP) de FDC, o dos edificios de la misma zona metropolitana, en una única red. Un contrato, un único conjunto de credenciales.
Amplía una red privada existente a otras ciudades sin necesidad de reconfigurar el enrutamiento, el sistema de direccionamiento ni la política de cortafuegos.
Una ruta privada entre tus sedes
Ondas dedicadas en Europa y fibra oscura de centro de datos a centro de datos en Norteamérica.
Olas metropolitanas europeas
Capacidad de 100G y 400G. Opciones de velocidad inferior bajo petición.
Onda de 100G/400G
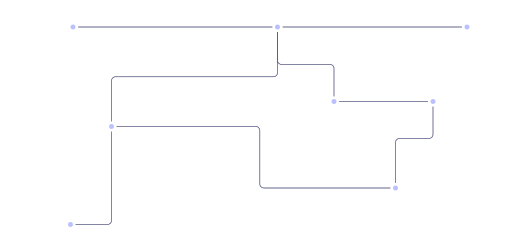
Londres
Ámsterdam
Ámsterdam
Fráncfort
Ámsterdam
Varsovia
París
Ámsterdam
Fráncfort
Praga
Praga
Viena
Viena
París
París
Madrid
Fibra oscura en Norteamérica
L2 de centro de datos a centro de datos dentro de la red metropolitana. Otras ubicaciones, rutas y capacidades bajo petición.
Fibra oscura de FDC
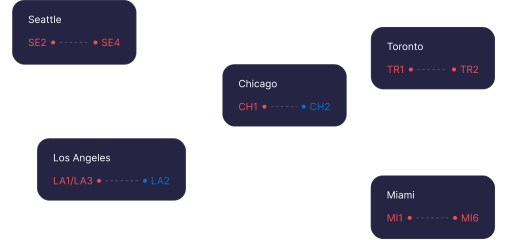
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Ángeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Preguntas frecuentes
Preguntas frecuentes
Sí. La capa 2 privada conecta los puntos finales de la red de FDC, por lo que cada ubicación necesita uno de los siguientes servicios: servidores dedicados, tránsito IP o coubicación con tránsito IP.
En Europa, transportamos ondas dedicadas entre ciudades a través de nuestra propia red troncal, como por ejemplo de Londres a Ámsterdam. En Norteamérica, la fibra oscura propiedad de FDC conecta centros de datos dentro de la misma área metropolitana, como por ejemplo de Equinix CH1 a CoreSite CH2 en Chicago. El resultado es el mismo en ambos casos: un segmento de Ethernet privado entre tus sedes.
Los enlaces de capa 3 separan las redes mediante el enrutamiento, de modo que cada sitio conserva su propia subred. La capa 2 extiende un segmento de Ethernet a ambos sitios. Sus servidores comparten un dominio de difusión, conservan su direccionamiento actual y se comunican entre sí sin necesidad de un router en la ruta. Muchas herramientas de clúster, la conmutación por error VRRP y la migración en vivo de máquinas virtuales requieren esa adyacencia. La alternativa habitual de capa 3 es un túnel VPN a través de la Internet pública. Esto añade una sobrecarga del túnel, y la latencia varía en función del enrutamiento de tránsito y la congestión de los enlaces de peering. La capa 2 privada funciona con capacidad dedicada, por lo que el rendimiento y la latencia se mantienen constantes.
Sí. El enlace es transparente para tu equipo. Tus etiquetas VLAN y tu direccionamiento pasan sin cambios, por lo que no es necesario renumerar nada en ninguno de los extremos.
Las rutas mencionadas anteriormente ya están operativas. Analizamos otras áreas metropolitanas, instalaciones y capacidades bajo petición. Envíanos tus ubicaciones y te diremos qué opciones hay disponibles.
Indícanos tus ubicaciones
Analizaremos la onda, la fibra oscura o la VLAN privada entre ellos
Solicita un presupuesto