Łączność, która nigdy nie ma styku z publicznym Internetem
Prywatna sieć warstwy 2 pomiędzy infrastrukturą klienta
Dedykowane fale 100G i 400G w naszej europejskiej sieci szkieletowej oraz należące do FDC ciemne włókna między centrami danych w pięciu węzłach w Ameryce Północnej
Poproś o wycenęFunkcje
Dlaczego zespoły wybierają FDC do prywatnej sieci warstwy 2
Przepustowość w europejskiej sieci szkieletowej FDC, nieodsprzedawana od operatora
Należące do FDC nieużywane światłowody w pięciu metropoliach Ameryki Północnej
Jeden operator od początku do końca. Brak łączonych połączeń krzyżowych między dostawcami
Transmisja Ethernet w standardzie EPL lub EVPL
Twoje sieci VLAN, twój system adresowania – wszystko to jest przezroczyste dla twojego sprzętu
Jedna domena rozgłoszeniowa dla wszystkich witryn
Ciemne włókno łączy obiekty Equinix i CoreSite w tym samym mieście
Przenoszenie się między kampusami centrów danych bez wiązania się z jednym operatorem
Dwa budynki zachowują się tak, jakby korzystały ze wspólnego przełącznika
Bezpośrednia ścieżka typu punkt-punkt. Mniejsza liczba przeskoków niż w przypadku tranzytu przez publiczny Internet, niższe i bardziej przewidywalne opóźnienia
Dedykowana przepustowość od początku do końca. Brak kolizji z ruchem innych klientów, brak kolejek w przeciążonych punktach peeringowych
Niski poziom jittera dla kworum klastra, replikacji synchronicznej oraz warstw baz danych wrażliwych na opóźnienia
Przykłady zastosowań
Stworzone z myślą o ruchu wschód-zachód między lokalizacjami
Połącz węzły w różnych miastach w jeden segment warstwy 2. Sygnały kontrolne, kworum i przełączanie awaryjne działają tak, jakby klaster znajdował się w jednej szafie serwerowej
Przenoszenie kopii zapasowych i replik między obszarami metropolitalnymi bez konieczności korzystania z publicznych adresów IP, ponoszenia kosztów tranzytu ani stosowania NAT na trasie
Połącz dwa punkty dostępowe (PoP) FDC lub dwa budynki w tej samej sieci metropolitalnej w ramach jednej struktury sieciowej. Jedna umowa, jeden zestaw danych uwierzytelniających
Rozszerz istniejącą sieć prywatną na inne miasta bez konieczności przebudowywania routingu, adresowania ani zasad działania zapory sieciowej
Jedna prywatna ścieżka między Państwa lokalizacjami
Dedykowane fale w Europie oraz ciemne włókna między centrami danych (DC-to-DC) w Ameryce Północnej.
Europejskie sieci metropolitalne
Przepustowość 100G i 400G. Opcje o niższej przepustowości dostępne na żądanie.
Fala 100G/400G
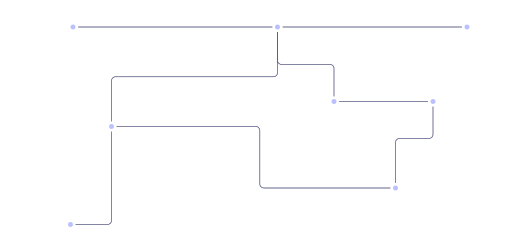
Londyn
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Warszawa
Paryż
Amsterdam
Frankfurt
Praga
Praga
Wiedeń
Wiedeń
Paryż
Paryż
Madryt
Północnoamerykańskie światłowody nieużywane
Połączenie DC-to-DC L2 w obrębie sieci metropolitalnej. Dodatkowe lokalizacje, trasy i przepustowości dostępne na żądanie.
Niewykorzystane włókno światłowodowe FDC
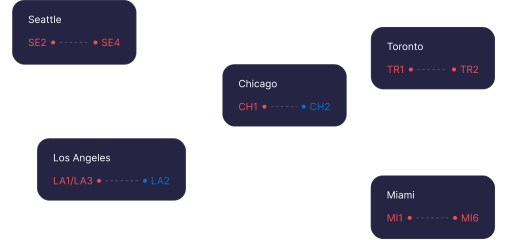
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Często zadawane pytania
Najczęściej zadawane pytania
Tak. Prywatna warstwa 2 łączy punkty końcowe w sieci FDC, więc każda lokalizacja wymaga jednego z następujących rozwiązań: serwerów dedykowanych, tranzytu IP lub kolokacji z tranzytem IP.
W Europie zapewniamy dedykowane łącza między miastami w ramach naszej własnej sieci szkieletowej, na przykład z Londynu do Amsterdamu. W Ameryce Północnej należące do FDC ciemne włókna łączą centra danych w obrębie tego samego obszaru metropolitalnego, na przykład Equinix CH1 z CoreSite CH2 w Chicago. W obu przypadkach efekt jest ten sam: jeden prywatny segment sieci Ethernet między lokalizacjami klienta.
Łącza warstwy 3 oddzielają sieci za pomocą routingu, dzięki czemu każda lokalizacja zachowuje własną podsieć. Warstwa 2 rozciąga jeden segment sieci Ethernet na obie lokalizacje. Serwery dzielą domenę rozgłoszeniową, zachowują dotychczasowe adresy i łączą się ze sobą bez routera na ścieżce. Wiele narzędzi do klastrowania, przełączanie awaryjne VRRP oraz migracja maszyn wirtualnych na żywo wymagają takiej sąsiedztwa. Typową alternatywą dla warstwy 3 jest tunel VPN przez publiczny Internet. Powoduje to dodatkowe obciążenie związane z tunelem, a opóźnienia zmieniają się w zależności od routingu tranzytowego i przeciążenia połączeń peeringowych. Prywatna warstwa 2 działa na dedykowanej przepustowości, dzięki czemu przepustowość i opóźnienia pozostają stałe.
Tak. Połączenie jest przezroczyste dla Państwa sprzętu. Państwa tagi VLAN i adresowanie przechodzą bez zmian, więc nie trzeba zmieniać numeracji na żadnym z końców.
Powyższe trasy są już dostępne. Na życzenie analizujemy inne obszary metropolitalne, obiekty i możliwości. Prześlij nam swoje lokalizacje, a my poinformujemy Cię, jakie są możliwości.
Podaj nam swoje lokalizacje
Określimy zakres fali, ciemnego włókna lub prywatnej sieci VLAN między nimi
Poproś o wycenę