Connettività che non passa mai attraverso la rete Internet pubblica
Rete privata di livello 2 tra la vostra infrastruttura
Onde dedicate da 100G e 400G sulla nostra dorsale europea, oltre alla fibra spenta di proprietà di FDC tra i data center in cinque hub nordamericani
Richiedi un preventivoCaratteristiche
Perché i team scelgono FDC per il Private Layer 2
Traffico sulla dorsale europea di FDC, non rivenduto da un operatore
Fibra ottica inattiva di proprietà di FDC all’interno di cinque aree metropolitane nordamericane
Un unico operatore dall’inizio alla fine. Nessun collegamento incrociato tra provider
Trasporto Ethernet in stile EPL o EVPL
Le vostre VLAN, il vostro indirizzamento, trasparenti per le vostre apparecchiature
Un unico dominio di trasmissione per tutti i vostri siti
La fibra spenta collega le strutture di Equinix e CoreSite nella stessa città
Spostarsi tra i campus dei data center senza vincolarsi a un unico operatore
I due edifici si comportano come se condividessero uno switch
Percorso diretto punto a punto. Meno hop rispetto al transito su Internet pubblico, latenza inferiore e più prevedibile
Capacità dedicata end-to-end. Nessuna contesa con il traffico di altri clienti, nessuna accodamento nei punti di peering congestionati
Basso jitter per il quorum del cluster, la replica sincrona e i livelli di database sensibili alla latenza
Casi d'uso
Progettato per il traffico est-ovest tra i siti
Collega i nodi di diverse città in un unico segmento di livello 2. Gli heartbeat, il quorum e il failover si comportano come se il cluster fosse ospitato in un unico rack
Trasferire backup e repliche tra aree metropolitane senza IP pubblici, costi di transito o NAT lungo il percorso
Collega due PoP FDC, o due edifici nella stessa area metropolitana, su un’unica rete. Un unico contratto, un unico set di credenziali
Estendere una rete privata esistente tra diverse città senza dover riconfigurare il routing, l’indirizzamento o le politiche del firewall
Un percorso privato tra i vostri siti
Linee dedicate in Europa e fibra ottica inattiva da DC a DC in Nord America.
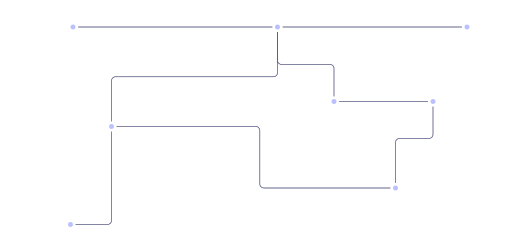
Onde metropolitane europee
Capacità di 100G e 400G. Opzioni con velocità inferiori disponibili su richiesta.
100G/400G Wave
Londra
Amsterdam
Amsterdam
Francoforte
Amsterdam
Varsavia
Parigi
Amsterdam
Francoforte
Praga
Praga
Vienna
Vienna
Parigi
Parigi
Madrid
Fibra ottica inattiva nordamericana
L2 da DC a DC all’interno dell’area metropolitana. Ulteriori sedi, percorsi e capacità su richiesta.
Fibra ottica inattiva (dark fiber) di FDC
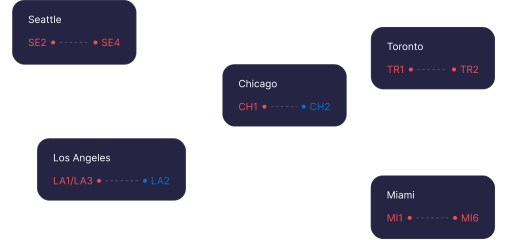
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Domande frequenti
Domande frequenti
Sì. La rete privata di livello 2 collega gli endpoint sulla rete di FDC, pertanto ogni sede necessita di uno dei seguenti servizi: server dedicati, transito IP o colocation con transito IP.
In Europa, trasportiamo onde dedicate tra le città sulla nostra dorsale, ad esempio da Londra ad Amsterdam. In Nord America, la fibra spenta di proprietà di FDC collega i data center all’interno della stessa area metropolitana, come da Equinix CH1 a CoreSite CH2 a Chicago. In entrambi i casi si ottiene lo stesso risultato: un unico segmento Ethernet privato tra le vostre sedi.
I collegamenti di livello 3 separano le reti tramite il routing, in modo che ogni sito mantenga la propria sottorete. Il livello 2 estende un unico segmento Ethernet su entrambi i siti. I server condividono un dominio di broadcast, mantengono il proprio indirizzamento esistente e comunicano tra loro senza alcun router nel percorso. Molti strumenti di clustering, il failover VRRP e la migrazione live delle macchine virtuali richiedono tale adiacenza. L’alternativa comune a livello 3 è un tunnel VPN su Internet pubblico. Ciò aggiunge un sovraccarico del tunnel e la latenza varia a causa del routing di transito e della congestione del peering. Il livello 2 privato opera su una capacità dedicata, pertanto la velocità di trasmissione e la latenza rimangono costanti.
Sì. Il collegamento è trasparente per le vostre apparecchiature. I tag VLAN e l’indirizzamento passano senza modifiche, quindi non è necessario rinumerare nulla a nessuna delle due estremità.
Le rotte sopra indicate sono attive da oggi. Su richiesta, valutiamo altre aree metropolitane, strutture e capacità. Inviateci le vostre ubicazioni e vi indicheremo quali sono le possibilità.
Indicateci le vostre sedi
Valuteremo la portata della wave, della fibra spenta o della VLAN privata tra di essi
Richiedi un preventivo