功能
为何团队选择 FDC 作为私有二层网络服务商
FDC 欧洲骨干网上的流量,并非从运营商处转售而来
FDC 拥有的位于北美五大都市区的暗光纤
由单一运营商提供端到端服务。运营商之间不存在拼接式交叉连接
EPL 或 EVPL 风格的以太网传输
您的 VLAN、您的地址分配,对您的设备完全透明
跨站点单一广播域
暗光纤连接了同一城市内的 Equinix 和 CoreSite 设施
在不同数据中心园区之间迁移,无需绑定特定运营商
两栋大楼的行为仿佛共享了一个交换机
直接点对点路径。跳数少于公共互联网中转,延迟更低且更可预测
端到端专用带宽。不会与其他客户的流量发生争用,在拥塞的对等互联点也不会出现排队现象
集群定额、同步复制以及对延迟敏感的数据库层均具有低抖动特性
用例
专为站点间的东-西向流量而设计
将不同城市的节点桥接到同一个第 2 层段上。心跳、法定人数和故障转移的行为,就如同该集群位于同一机架中一样
在跨大都市区传输备份和副本时,无需公共 IP、中转费用,路径中也不涉及 NAT
将两个 FDC 接入点(PoP)或同一大都市区内的两栋建筑连接到同一网络架构上。一份合同,一套凭证
无需重建路由、地址分配或防火墙策略,即可将现有私有网络扩展至多个城市
您各站点之间的专用路径
欧洲的专用波段 以及北美地区的数据中心间暗光纤。
欧洲城域网
100G 和 400G 带宽。 可根据要求提供低于此速率的选项。
100G/400G Wave
伦敦
阿姆斯特丹
阿姆斯特丹
法兰克福
阿姆斯特丹
华沙
巴黎
阿姆斯特丹
法兰克福
布拉格
布拉格
维也纳
维也纳
巴黎
巴黎
马德里
北美暗光纤
城域网内的数据中心间(DC-to-DC)L2连接。 其他地点、路由及带宽容量可根据需求提供。
FDC 暗光纤
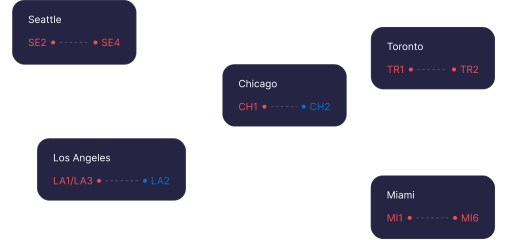
西雅图
Equinix SE2
Equinix SE4
芝加哥
Equinix CH1
Coresite CH2
多伦多
Equinix TR1
Equinix TR2
洛杉矶
Equinix LA1/LA3
Coresite LA2
迈阿密
Equinix MI1
Equinix MI6
常见问题解答
常见问题
是的。私有第 2 层网络连接 FDC 网络上的终端节点,因此每个地点都需要配备专用服务器、IP 转接服务,或包含 IP 转接服务的托管服务中的一种。
在欧洲,我们通过自有骨干网在各城市之间提供专用波长,例如伦敦至阿姆斯特丹。在北美,FDC 拥有的暗光纤将同一大都市区内的数据中心连接起来,例如芝加哥的 Equinix CH1 与 CoreSite CH2 之间。无论采用哪种方式,您都能获得相同的结果:在您的各站点之间建立一条私有以太网段。
第 3 层链路通过路由将网络分隔开来,因此每个站点都保留自己的子网。第 2 层则将一个以太网段延伸至两个站点。您的服务器共享一个广播域,保留现有的地址,且在路径中无需路由器即可相互通信。 许多集群工具、VRRP 故障转移以及虚拟机实时迁移都需要这种邻接关系。常见的第三层替代方案是通过公共互联网建立的 VPN 隧道。这会增加隧道开销,且延迟会因中转路由和对等连接拥塞而波动。私有第二层运行在专用带宽上,因此吞吐量和延迟保持稳定。
是的。该链接对您的设备而言是透明的。您的 VLAN 标签和地址将保持不变地直通,因此两端均无需重新编号。
上述路由今日已正式启用。我们可根据需求评估其他大都市区、设施及带宽容量。请将您的具体位置发送给我们,我们将告知您可行的方案。