Підключення, яке ніколи не виходить у публічний Інтернет
Приватна мережа рівня 2 між вашою інфраструктурою
Виділені канали 100G та 400G у нашій європейській магістральній мережі, а також «темне волокно», що належить FDC, між центрами обробки даних у п’яти північноамериканських хабах
Отримати пропозиціюОсобливості
Чому команди обирають FDC для приватного рівня 2
Waves на європейській магістралі FDC, що не перепродається від оператора зв’язку
Власні «темні волокна» FDC у п’яти мегаполісах Північної Америки
Один оператор від початку до кінця. Відсутність з’єднань між провайдерами
Передача даних по Ethernet у форматі EPL або EVPL
Ваші VLAN, ваша адресація — прозорі для вашого обладнання
Один домен трансляції для всіх ваших сайтів
Неактивне оптоволокно з'єднує об'єкти Equinix та CoreSite в одному місті
Переміщайтеся між кампусами центрів обробки даних, не прив’язуючись до одного оператора
Дві будівлі поводяться так, ніби вони використовують один комутатор
Прямий маршрут «точка-точка». Менше проміжних вузлів, ніж у разі транзиту через публічний Інтернет, а також нижча та більш передбачувана затримка.
Виділена пропускна здатність від початку до кінця. Відсутність конкуренції з трафіком інших клієнтів, відсутність черг у перевантажених точках пірингу
Низький рівень коливань для кворуму кластера, синхронної реплікації та рівнів баз даних, чутливих до затримок
Приклади використання
Створено для трафіку «схід-захід» між об’єктами
Об'єднайте вузли в різних містах в один сегмент рівня 2. Сигнали активності, кворум та відмовостійкість працюють так, ніби кластер розміщений в одній стійці
Переміщуйте резервні копії та репліки між метрополіями без використання публічних IP-адрес, витрат на транзит або NAT на шляху
З’єднайте два точки присутності (PoP) FDC або дві будівлі в одній метрополітенській мережі в єдину мережеву структуру. Один контракт, один набір облікових даних
Розширте існуючу приватну мережу на кілька міст без переналаштування маршрутизації, адресації чи політики брандмауера
Один приватний маршрут між вашими об’єктами
Виділені хвилі в Європі та темне волокно «DC-to-DC» у Північній Америці.
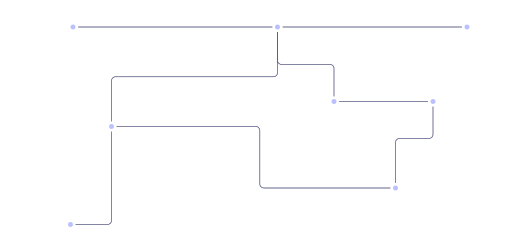
Європейські метро-хвилі
Пропускна здатність 100G та 400G. Варіанти з меншою пропускною здатністю — за запитом.
Хвиля 100G/400G
Лондон
Амстердам
Амстердам
Франкфурт
Амстердам
Варшава
Париж
Амстердам
Франкфурт
Прага
Прага
Відень
Відень
Париж
Париж
Мадрид
Північноамериканське «темне волокно»
L2 «DC-to-DC» у межах метрополітену. Додаткові локації, маршрути та пропускні здатності за запитом.
Невикористане оптоволокно FDC
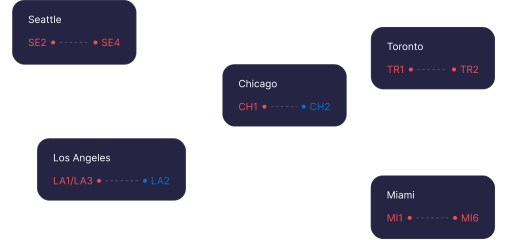
Сіетл
Equinix SE2
Equinix SE4
Чикаго
Equinix CH1
Coresite CH2
Торонто
Equinix TR1
Equinix TR2
Лос-Анджелес
Equinix LA1/LA3
Coresite LA2
Маямі
Equinix MI1
Equinix MI6
Часті запитання
Поширені запитання
Так. Приватний рівень 2 з’єднує кінцеві точки в мережі FDC, тому кожна локація потребує або виділеного сервера, або IP-транзиту, або колокації з IP-транзитом.
У Європі ми забезпечуємо виділені канали між містами через власну магістральну мережу, наприклад, між Лондоном та Амстердамом. У Північній Америці темне волокно, що належить FDC, з’єднує центри обробки даних у межах одного мегаполісу, наприклад, Equinix CH1 та CoreSite CH2 у Чикаго. У будь-якому випадку ви отримуєте однаковий результат: один приватний сегмент Ethernet між вашими об’єктами.
Зв’язки рівня 3 об’єднують мережі за допомогою маршрутизації, тому кожен сайт зберігає власну підмережу. Рівень 2 розширює один сегмент Ethernet на обидва сайти. Ваші сервери використовують спільний домен широкого мовлення, зберігають існуючу адресацію та з’єднуються між собою без маршрутизатора на шляху. Багато інструментів кластеризації, перемикання на резерв за допомогою VRRP та міграція віртуальних машин у реальному часі потребують такої суміжності. Поширеною альтернативою рівня 3 є VPN-тунель через публічний Інтернет. Це додає накладні витрати на тунелювання, а затримка змінюється залежно від транзитної маршрутизації та перевантаженості пірингових з’єднань. Приватний рівень 2 працює на виділеній пропускній здатності, тому пропускна здатність і затримка залишаються стабільними.
Так. З’єднання є прозорим для вашого обладнання. Ваші теги VLAN та адресація проходять без змін, тому вам не потрібно перенумерувати нічого на жодному з кінців.
Зазначені вище маршрути вже працюють. За запитом ми розглядаємо інші мегаполіси, об’єкти та пропускні здатності. Надішліть нам свої локації, і ми повідомимо, що можна зробити.
Вкажіть ваші місцезнаходження
Ми визначимо обсяг хвильового каналу, темного волокна або приватної VLAN між ними
Отримати пропозицію