Conectivitate care nu intră niciodată în contact cu internetul public
Rețea privată de nivel 2 între infrastructura dumneavoastră
Unde dedicate de 100G și 400G pe rețeaua noastră principală europeană, plus fibră neutilizată deținută de FDC între centrele de date din cinci hub-uri nord-americane
Solicitați o ofertăCaracteristici
De ce echipele aleg FDC pentru Private Layer 2
Waves pe rețeaua principală europeană a FDC, nu revândută de la un operator
Fibră optică neutilizată deținută de FDC în cinci zone metropolitane din America de Nord
Un singur operator de la un capăt la altul. Fără conexiuni încrucișate între furnizori
Transport Ethernet în stil EPL sau EVPL
VLAN-urile dvs., adresarea dvs., transparente pentru echipamentele dvs.
Un singur domeniu de difuzare pentru toate site-urile dvs.
Fibra neactivă se întinde între facilitățile Equinix și CoreSite din același oraș
Treceți de la un campus de centre de date la altul fără a fi legați de un singur operator
Cele două clădiri se comportă de parcă ar împărți un switch
Cale directă punct-la-punct. Mai puține salturi decât în cazul tranzitului prin internetul public, latență mai mică și mai previzibilă
Capacitate dedicată de la un capăt la altul. Fără conflicte cu traficul altor clienți, fără cozi la punctele de peering aglomerate
Jitter redus pentru cvorumul clusterului, replicarea sincronă și straturile de baze de date sensibile la latență
Cazuri de utilizare
Conceput pentru traficul est-vest între site-uri
Conectează nodurile din diferite orașe într-un singur segment de nivel 2. Semnalele de activitate, cvorumul și comutarea la rezervă funcționează ca și cum clusterul s-ar afla într-un singur rack
Transferați copiile de rezervă și replicile între zone metropolitane fără a utiliza adrese IP publice, fără costuri de tranzit și fără NAT în traseu
Conectați două puncte de prezență (PoP) FDC sau două clădiri din aceeași zonă metropolitană într-o singură rețea. Un singur contract, un singur set de date de autentificare
Extindeți o rețea privată existentă între orașe fără a reconfigura rutarea, adresarea sau politica de firewall
O cale privată între locațiile dvs.
Lungimi de undă dedicate în Europa și fibră optică neutilizată (dark fiber) de la centru de date la centru de date în America de Nord.
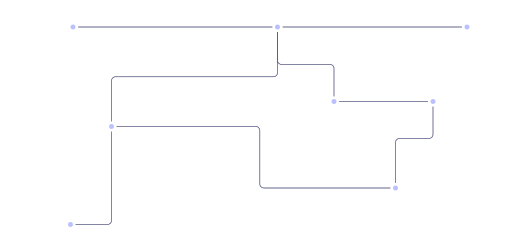
Rețele metropolitane europene
Capacitate de 100G și 400G. Opțiuni de viteză inferioară la cerere.
100G/400G Wave
Londra
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Varșovia
Paris
Amsterdam
Frankfurt
Praga
Praga
Viena
Viena
Paris
Paris
Madrid
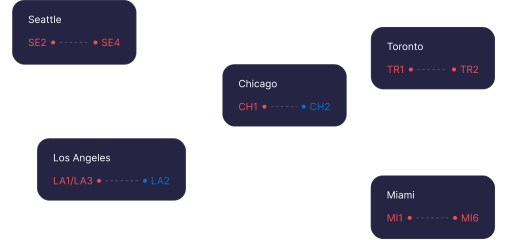
Fibră optică neutilizată din America de Nord
DC-la-DC L2 în cadrul rețelei metropolitane. Locații, rute și capacități suplimentare la cerere.
Fibra optică neactivată FDC
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Întrebări frecvente
Întrebări frecvente
Da. Rețeaua privată de nivel 2 conectează punctele terminale din rețeaua FDC, astfel încât fiecare locație are nevoie fie de servere dedicate, fie de tranzit IP, fie de colocare cu tranzit IP.
În Europa, transportăm unde dedicate între orașe pe propria noastră rețea principală, cum ar fi de la Londra la Amsterdam. În America de Nord, fibra neutilizată deținută de FDC leagă centrele de date din aceeași zonă metropolitană, cum ar fi de la Equinix CH1 la CoreSite CH2 în Chicago. Obțineți același rezultat în ambele cazuri: un singur segment Ethernet privat între locațiile dvs.
Legăturile de nivel 3 separă rețelele prin rutare, astfel încât fiecare locație își păstrează propria subrețea. Nivelul 2 extinde un segment Ethernet pe ambele locații. Serverele dvs. partajează un domeniu de difuzare, își păstrează adresarea existentă și comunică între ele fără a fi necesar un router în cale. Multe instrumente de clustering, failover-ul VRRP și migrarea în timp real a mașinilor virtuale necesită această adiacență. Alternativa obișnuită la nivelul 3 este un tunel VPN prin internetul public. Acest lucru adaugă o sarcină suplimentară a tunelului, iar latența variază în funcție de rutarea de tranzit și de congestia peering-ului. Rețeaua privată de nivel 2 funcționează pe o capacitate dedicată, astfel încât debitul și latența rămân constante.
Da. Legătura este transparentă pentru echipamentul dumneavoastră. Etichetele VLAN și adresarea dumneavoastră trec neschimbate, astfel încât nu este necesar să renumerați nimic la niciunul dintre capete.
Rutele de mai sus sunt operaționale astăzi. Analizăm alte zone metropolitane, facilități și capacități la cerere. Trimiteți-ne locațiile dvs. și vă vom spune ce este posibil.
Spuneți-ne unde vă aflați
Vom stabili domeniul de acoperire al undei, al fibrei optice neutilizate sau al VLAN-ului privat între acestea
Solicitați o ofertă