Connectiviteit die nooit in aanraking komt met het openbare internet
Privé Layer 2-netwerk tussen uw infrastructuur
Toegewijde 100G- en 400G-golflengten via ons Europese backbone-netwerk, plus eigen dark fiber van FDC tussen datacenters in vijf Noord-Amerikaanse knooppunten
Vraag een offerte aanFuncties
Waarom teams voor FDC kiezen voor Private Layer 2
Waves op de Europese backbone van FDC, niet doorverkocht door een provider
Dark fiber van FDC in vijf Noord-Amerikaanse metropolen
Eén operator van begin tot eind. Geen samengevoegde cross-connects tussen providers
Ethernet-transport in EPL- of EVPL-stijl
Uw VLAN's, uw adressering, transparant voor uw apparatuur
Eén broadcastdomein voor al uw sites
Dark fiber verbindt de faciliteiten van Equinix en CoreSite in dezelfde stad
Schakel tussen datacenterlocaties zonder gebonden te zijn aan één operator
Twee gebouwen gedragen zich alsof ze één switch delen
Direct punt-tot-punt-traject. Minder hops dan bij transit via het openbare internet, lagere en beter voorspelbare latentie
Toegewijde capaciteit van begin tot eind. Geen concurrentie met het verkeer van andere klanten, geen wachtrijen bij overbelaste peeringpunten
Lage jitter voor clusterquorum, synchrone replicatie en latentiegevoelige databaselagen
Gebruiksscenario's
Ontworpen voor oost-westverkeer tussen locaties
Verbind knooppunten in verschillende steden tot één Layer 2-segment. Heartbeats, quorum en failover gedragen zich alsof het cluster zich in één rack bevindt
Verplaats back-ups en replica's tussen metropolen zonder openbare IP-adressen, transitkosten of NAT in het traject
Verbind twee FDC-PoP's, of twee gebouwen in hetzelfde stedelijke gebied, via één netwerk. Eén contract, één set inloggegevens
Breid een bestaand privénetwerk uit over verschillende steden zonder de routing, adressering of het firewallbeleid te hoeven aanpassen
Eén privéverbinding tussen uw locaties
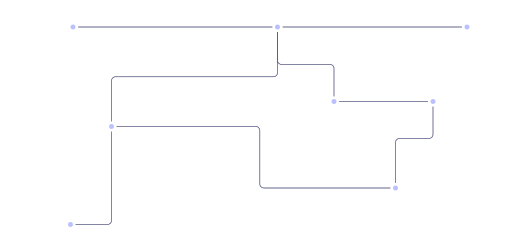
Dedicated waves in Europa en DC-naar-DC dark fiber in Noord-Amerika.
Europese metronetwerken
Capaciteit van 100G en 400G. Opties voor lagere snelheden op aanvraag.
100G/400G Wave
Londen
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Warschau
Parijs
Amsterdam
Frankfurt
Praag
Praag
Wenen
Wenen
Parijs
Parijs
Madrid
Noord-Amerikaanse dark fiber
DC-naar-DC L2 binnen het metrogebied. Extra locaties, routes en capaciteiten op aanvraag.
FDC dark fiber
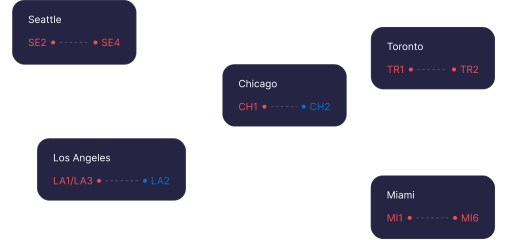
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Veelgestelde vragen
Veelgestelde vragen
Ja. Private Layer 2 verbindt eindpunten binnen het netwerk van FDC, dus elke locatie heeft een van de volgende nodig: Dedicated Servers, IP-transit of Colocation met IP-transit.
In Europa verzorgen we via onze eigen backbone speciale verbindingen tussen steden, zoals van Londen naar Amsterdam. In Noord-Amerika verbindt FDC via eigen dark fiber datacenters binnen dezelfde metropool, zoals Equinix CH1 naar CoreSite CH2 in Chicago. Het resultaat is in beide gevallen hetzelfde: één privé-Ethernetsegment tussen uw locaties.
Layer 3-verbindingen koppelen netwerken aan elkaar via routing, zodat elke locatie zijn eigen subnet behoudt. Layer 2 breidt één Ethernet-segment uit over beide locaties. Uw servers delen een broadcastdomein, behouden hun bestaande adressering en kunnen elkaar bereiken zonder dat er een router in het pad zit. Veel clusteringtools, VRRP-failover en live VM-migratie vereisen die directie. Het gebruikelijke Layer 3-alternatief is een VPN-tunnel via het openbare internet. Dat voegt tunneloverhead toe, en de latentie varieert door transitroutering en congestie bij peering. Privé Layer 2 draait op toegewijde capaciteit, waardoor de doorvoer en latentie consistent blijven.
Ja. De verbinding is transparant voor uw apparatuur. Uw VLAN-tags en adressering worden ongewijzigd doorgegeven, dus u hoeft aan geen van beide kanten iets opnieuw te nummeren.
De bovenstaande routes zijn vanaf vandaag actief. Op verzoek bekijken we ook andere steden, faciliteiten en capaciteiten. Stuur ons uw locaties en wij laten u weten wat er mogelijk is.
Geef ons uw locaties door
We zullen de wave, dark fiber of private VLAN daartussen in kaart brengen
Vraag een offerte aan