Olyan kapcsolat, amely soha nem érintkezik a nyilvános internettel
Az Ön infrastruktúrája közötti privát 2. rétegű hálózat
Dedikált 100G-s és 400G-s hullámok az európai gerinchálózatunkon, valamint az FDC tulajdonában lévő sötét szál az észak-amerikai öt csomópont adatközpontjai között
Kérjen árajánlatotJellemzők
Miért választják a csapatok az FDC-t a magán 2. réteghez?
A forgalom az FDC európai gerinchálózatán halad, nem pedig egy szolgáltatótól viszonteladott forgalomról van szó.
Az FDC tulajdonában lévő sötét szál öt észak-amerikai nagyvárosban
Egyetlen üzemeltető végpontok között. Nincsenek összekapcsolt keresztkapcsolatok a szolgáltatók között
Ethernet-átvitel EPL- vagy EVPL-stílusban
Az Ön VLAN-jai, az Ön címzése, átlátható a berendezései számára
Egy közös broadcast domain az összes webhelyén
A sötét szál az Equinix és a CoreSite létesítményeit köti össze ugyanazon a városon belül
Váltson az adatközponti telephelyek között anélkül, hogy egy szolgáltatóhoz kötődne
Két épület úgy viselkedik, mintha egy kapcsolót osztanának meg
Közvetlen pont-pont útvonal. Kevesebb ugrás, mint a nyilvános internetes tranzitnál, alacsonyabb és jobban előre jelezhető késleltetés
Végpontok közötti dedikált kapacitás. Nincs versengés más ügyfelek forgalmával, nincs sorban állás a túlterhelt peering-pontokon
Alacsony jitter a klaszter kvórum, a szinkron replikáció és a késleltetésérzékeny adatbázis-rétegek esetében
Használati esetek
A telephelyek közötti kelet-nyugati forgalomra tervezve
Különböző városokban található csomópontokat egy 2. rétegű szegmensre kell összekapcsolni. A heartbeats, a quorum és a failover úgy viselkednek, mintha a klaszter egyetlen rackben lenne elhelyezve.
A biztonsági másolatok és replikák áthelyezése nagyvárosi hálózatok között nyilvános IP-címek, tranzitköltségek és NAT használata nélkül
Két FDC PoP-ot, vagy ugyanazon metróhálózat területén található két épületet kell összekötni egy hálózati struktúrában. Egy szerződés, egy hitelesítő adatcsomag
Bővítse a meglévő magánhálózatot városok között anélkül, hogy újra kellene alakítania az útválasztást, a címzést vagy a tűzfal-szabályokat
Egy privát útvonal a telephelyei között
Dedikált hullámhosszok Európában és DC-DC sötét szál Észak-Amerikában.
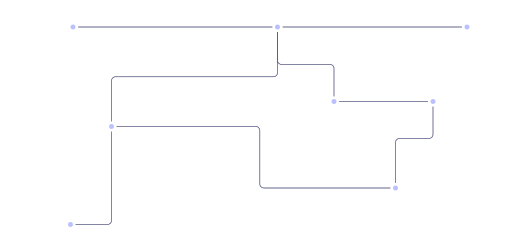
Európai metróhullámok
100G és 400G kapacitás. Alacsonyabb sebességű opciók kérésre.
100G/400G Wave
London
Amszterdam
Amszterdam
Frankfurt
Amszterdam
Varsó
Párizs
Amszterdam
Frankfurt
Prága
Prága
Bécs
Bécs
Párizs
Párizs
Madrid
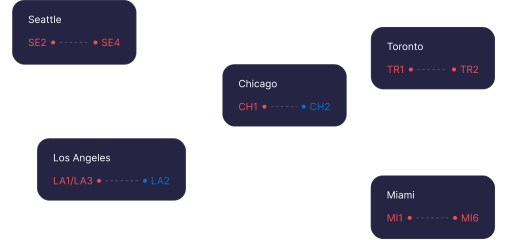
Észak-amerikai sötét szál
DC-to-DC L2 a metróhálózaton belül. További helyszínek, útvonalak és kapacitások kérésre.
FDC sötét szál
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
GYIK
Gyakran feltett kérdések
Igen. A Private Layer 2 összeköti az FDC hálózatának végpontjait, ezért minden helyszínnek szüksége van dedikált szerverekre, IP-transzitre vagy IP-transzittel ellátott kolokációra.
Európában saját gerinchálózatunkon keresztül biztosítunk dedikált hullámhosszokat városok között, például London és Amszterdam között. Észak-Amerikában az FDC tulajdonában lévő sötét szálak kötik össze az ugyanazon a nagyvárosi területen található adatközpontokat, például az Equinix CH1-et és a CoreSite CH2-t Chicagóban. Mindkét esetben ugyanazt az eredményt kapja: egy privát Ethernet-szegmenst a telephelyei között.
A 3. rétegű kapcsolatok útválasztás révén kötik össze a hálózatokat, így minden telephely megőrzi a saját alhálózatát. A 2. réteg egy Ethernet-szegmenst terjeszt ki mindkét telephelyre. A szerverek közös broadcast-doménben működnek, megtartják a meglévő címzésüket, és útválasztó nélkül érhetik el egymást. Számos klaszterező eszköz, a VRRP átváltás és az élő virtuális gépek migrációja igényli ezt a szomszédságot. A 3. réteg leggyakoribb alternatívája egy nyilvános interneten keresztül futó VPN-alagút. Ez azonban alagút-terhelést jelent, és a késleltetés a tranzit útválasztás és a peering-torlódások miatt változik. A magán 2. réteg dedikált kapacitáson fut, így az átviteli sebesség és a késleltetés állandó marad.
Igen. A kapcsolat a berendezései számára átlátható. A VLAN-címkéi és a címzés változatlanul átjutnak, így egyik végén sem kell semmit átszámoznia.
A fenti útvonalak már ma is működnek. Kérésre más nagyvárosokat, létesítményeket és kapacitásokat is felmérünk. Küldje el nekünk a helyszíneit, és mi tájékoztatjuk Önt a lehetőségekről.
Kérjük, adja meg telephelyeinek helyszíneit
Meghatározzuk a hullámhosszt, a sötét szálat vagy a magán VLAN-t közöttük
Kérjen árajánlatot