Konnektivität, die niemals das öffentliche Internet berührt
Privates Layer-2-Netzwerk zwischen Ihrer Infrastruktur
Dedizierte 100G- und 400G-Wellen über unser europäisches Backbone sowie FDC-eigene Dark Fiber zwischen Rechenzentren in fünf nordamerikanischen Knotenpunkten
Angebot anfordernFunktionen
Warum sich Teams für FDC als privaten Layer-2-Anbieter entscheiden
Waves auf dem europäischen Backbone von FDC, nicht von einem Netzbetreiber weiterverkauft
FDC-eigene Dark Fiber in fünf nordamerikanischen Ballungsräumen
Ein Betreiber von Anfang bis Ende. Keine zusammengesetzten Querverbindungen zwischen Anbietern
Ethernet-Transport im EPL- oder EVPL-Stil
Ihre VLANs, Ihre Adressierung – transparent für Ihre Geräte
Eine Broadcast-Domäne für alle Ihre Standorte
Die Dark-Fiber-Verbindung erstreckt sich über die Einrichtungen von Equinix und CoreSite in derselben Stadt
Wechseln Sie zwischen Rechenzentrumsstandorten, ohne an einen Betreiber gebunden zu sein
Zwei Gebäude verhalten sich so, als würden sie sich einen Switch teilen
Direkte Punkt-zu-Punkt-Verbindung. Weniger Hops als beim Transit über das öffentliche Internet, geringere und besser vorhersehbare Latenz
Dedizierte Kapazität von Ende zu Ende. Keine Konkurrenz mit dem Datenverkehr anderer Kunden, keine Warteschlangen an überlasteten Peering-Punkten
Geringer Jitter für Cluster-Quorum, synchrone Replikation und latenzempfindliche Datenbankebenen
Anwendungsfälle
Entwickelt für den Ost-West-Datenverkehr zwischen Standorten
Verbinden Sie Knoten in verschiedenen Städten zu einem Layer-2-Segment. Heartbeats, Quorum und Failover verhalten sich so, als befände sich der Cluster in einem einzigen Rack.
Verschieben Sie Backups und Replikate über Metropolregionen hinweg – ohne öffentliche IP-Adressen, Transitkosten oder NAT auf dem Weg
Verbinden Sie zwei FDC-PoPs oder zwei Gebäude im selben Ballungsraum über ein einziges Netzwerk. Ein Vertrag, ein Satz Zugangsdaten
Erweitern Sie ein bestehendes privates Netzwerk über mehrere Städte hinweg, ohne das Routing, die Adressierung oder die Firewall-Richtlinien neu einrichten zu müssen.
Eine private Verbindung zwischen Ihren Standorten
Dedizierte Wellen in Europa und DC-zu-DC-Dark-Fiber in Nordamerika.
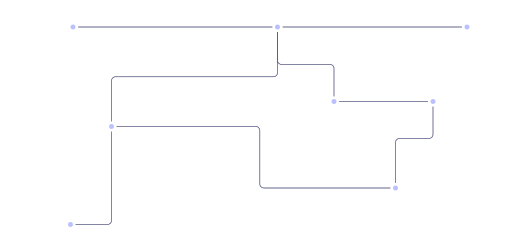
Europäische Metro-Wellen
100G- und 400G-Kapazität. Optionen mit geringerer Übertragungsrate auf Anfrage.
100G/400G Wave
London
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Warschau
Paris
Amsterdam
Frankfurt
Prag
Prag
Wien
Wien
Paris
Paris
Madrid
Nordamerikanische Dark Fiber
DC-zu-DC-L2 innerhalb des Stadtgebiets. Weitere Standorte, Routen und Kapazitäten auf Anfrage.
FDC-Dark-Fiber
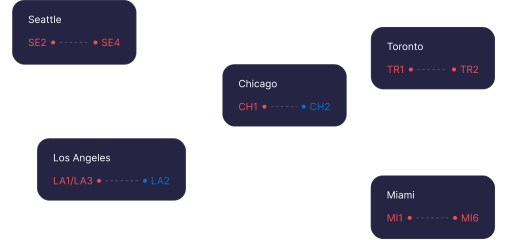
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
FAQ
Häufig gestellte Fragen
Ja. Private Layer 2 verbindet Endpunkte im Netzwerk von FDC, daher benötigt jeder Standort entweder einen dedizierten Server, IP-Transit oder Colocation mit IP-Transit.
In Europa führen wir dedizierte Wellen zwischen Städten über unser eigenes Backbone, beispielsweise von London nach Amsterdam. In Nordamerika verbinden FDC-eigene Dark-Fiber-Verbindungen Rechenzentren innerhalb desselben Ballungsraums, wie zum Beispiel Equinix CH1 mit CoreSite CH2 in Chicago. In beiden Fällen erhalten Sie das gleiche Ergebnis: ein privates Ethernet-Segment zwischen Ihren Standorten.
Layer-3-Verbindungen verbinden Netzwerke über Routing, sodass jeder Standort sein eigenes Subnetz behält. Layer-2-Verbindungen erstrecken ein Ethernet-Segment über beide Standorte hinweg. Ihre Server teilen sich eine Broadcast-Domäne, behalten ihre bestehende Adressierung bei und erreichen sich gegenseitig, ohne dass ein Router im Weg steht. Viele Clustering-Tools, VRRP-Failover und die Live-Migration von VMs erfordern diese direkte Verbindung. Die gängige Layer-3-Alternative ist ein VPN-Tunnel über das öffentliche Internet. Dies verursacht zusätzlichen Tunnel-Overhead, und die Latenz schwankt je nach Transit-Routing und Peering-Auslastung. Ein privates Layer-2-Netzwerk läuft über dedizierte Kapazitäten, sodass Durchsatz und Latenz konstant bleiben.
Ja. Die Verbindung ist für Ihre Geräte transparent. Ihre VLAN-Tags und Adressen werden unverändert weitergeleitet, sodass Sie an keinem der beiden Enden eine Neunummerierung vornehmen müssen.
Die oben genannten Routen sind ab heute in Betrieb. Auf Anfrage prüfen wir weitere Ballungsräume, Standorte und Kapazitäten. Senden Sie uns Ihre Standorte, und wir teilen Ihnen mit, was möglich ist.
Teilen Sie uns Ihre Standorte mit
Wir werden die Welle, die Dark Fiber oder das private VLAN zwischen ihnen abdecken
Angebot anfordern