Připojení, které se nikdy nedotýká veřejného internetu
Soukromá síť vrstvy 2 mezi vaší infrastrukturou
Vyhrazené 100G a 400G vlny v rámci naší evropské páteřní sítě, plus temná optika ve vlastnictví společnosti FDC mezi datovými centry v pěti severoamerických uzlech
Vyžádejte si cenovou nabídkuFunkce
Proč si týmy volí FDC pro soukromou vrstvu 2
Waves na evropské páteřní síti společnosti FDC, neprodávané dále od operátora
Neaktivní optické vlákno ve vlastnictví společnosti FDC v pěti severoamerických metropolitních oblastech
Jeden operátor od začátku do konce. Žádná propojená křížová připojení mezi poskytovateli
Ethernetový přenos ve stylu EPL nebo EVPL
Vaše VLAN, vaše adresování, transparentní pro vaše zařízení
Jedna vysílací doména napříč vašimi weby
Temná optika propojuje zařízení společností Equinix a CoreSite ve stejném městě
Přesuňte se mezi areály datových center, aniž byste byli vázáni na jednoho operátora
Dvě budovy se chovají, jako by sdílely jeden přepínač
Přímá trasa typu point-to-point. Méně přenosových uzlů než u tranzitu přes veřejný internet, nižší a předvídatelnější latence
Vyhrazená kapacita od začátku do konce. Žádné soupeření s datovým provozem jiných zákazníků, žádné čekání ve frontách na přetížených peeringových bodech
Nízké kolísání pro kvórum clusteru, synchronní replikaci a databázové vrstvy citlivé na latenci
Příklady použití
Určeno pro východozápadní provoz mezi lokalitami
Propojte uzly v různých městech do jednoho segmentu vrstvy 2. Signály Heartbeat, kvorum a převzetí služeb při selhání fungují tak, jako by se cluster nacházel v jednom racku
Přenášejte zálohy a repliky mezi metropolitními oblastmi bez veřejných IP adres, nákladů na tranzit nebo NAT v trase
Propojte dva FDC PoP nebo dvě budovy ve stejné metropolitní síti do jedné sítě. Jedna smlouva, jeden soubor přihlašovacích údajů
Rozšiřte stávající privátní síť napříč městy bez nutnosti přebudovávat směrování, adresování nebo pravidla firewallu
Jedna soukromá trasa mezi vašimi lokalitami
Vyhrazené vlnové délky v Evropě a neaktivní optické vlákno mezi datovými centry v Severní Americe.
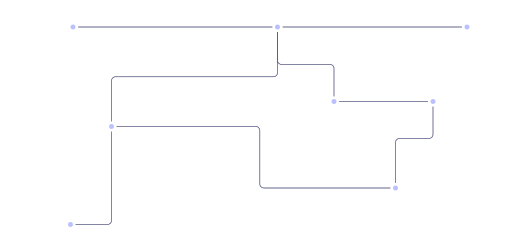
Evropské metropolitní sítě
Kapacita 100G a 400G. Možnosti nižších rychlostí na vyžádání.
100G/400G Wave
Londýn
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Varšava
Paříž
Amsterdam
Frankfurt
Praha
Praha
Vídeň
Vídeň
Paříž
Paříž
Madrid
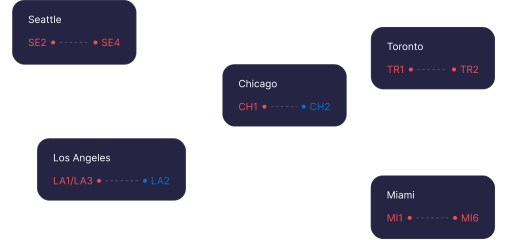
Severoamerická neaktivní optická vlákna
DC-to-DC L2 v rámci metropolitní sítě. Další lokality, trasy a kapacity na vyžádání.
FDC dark fiber
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Často kladené otázky
Často kladené otázky
Ano. Soukromá vrstva 2 propojuje koncové body v síti FDC, takže každá lokalita potřebuje buď dedikovaný server, IP transit, nebo kolokaci s IP transitem.
V Evropě provozujeme vyhrazené vlnové kanály mezi městy na naší vlastní páteřní síti, například z Londýna do Amsterdamu. V Severní Americe propojují tmavá vlákna ve vlastnictví společnosti FDC datová centra v rámci stejné metropolitní oblasti, například Equinix CH1 s CoreSite CH2 v Chicagu. V obou případech získáte stejný výsledek: jeden soukromý ethernetový segment mezi vašimi lokalitami.
Spojení na vrstvě 3 propojují sítě pomocí směrování, takže každá lokalita si zachovává svou vlastní podsíť. Vrstva 2 rozšiřuje jeden ethernetový segment napříč oběma lokalitami. Vaše servery sdílejí vysílací doménu, zachovávají si stávající adresování a navzájem se propojují bez nutnosti použití směrovače. Mnoho nástrojů pro vytváření clusterů, převzetí služeb při selhání (failover) pomocí VRRP a živá migrace virtuálních strojů tuto sousednost vyžadují. Běžnou alternativou na vrstvě 3 je tunel VPN přes veřejný internet. To však zvyšuje režii tunelu a latence se mění v závislosti na tranzitním směrování a přetížení peeringových spojů. Soukromá síť na vrstvě 2 běží na vyhrazené kapacitě, takže propustnost a latence zůstávají konzistentní.
Ano. Propojení je pro vaše zařízení transparentní. Vaše VLAN tagy a adresování procházejí beze změny, takže na žádném z konců nemusíte nic přečíslovat.
Výše uvedené trasy jsou již dnes v provozu. Na požádání posoudíme další metropolitní oblasti, zařízení a kapacity. Zašlete nám své lokality a my vám sdělíme, co je možné.
Sdělte nám, kde se nacházíte
Mezi nimi zajistíme propojení pomocí vlnové délky, tmavého vlákna nebo soukromé VLAN
Vyžádejte si cenovou nabídku