Anslutning som aldrig går via det offentliga internet
Privat Layer 2-nätverk mellan din infrastruktur
Dedikerade 100G- och 400G-våglängder över vårt europeiska stamnät, samt FDC-ägd mörk fiber mellan datacenter i fem nordamerikanska knutpunkter
Begär en offertFunktioner
Varför team väljer FDC för Private Layer 2
Trafik på FDC:s europeiska stamnät, inte återförsäljning från en operatör
FDC-ägd mörk fiber i fem nordamerikanska storstadsområden
En operatör från början till slut. Inga sammanfogade korskopplingar mellan leverantörer
Ethernet-transport i EPL- eller EVPL-stil
Dina VLAN, din adressering, transparent för din utrustning
En sändningsdomän för alla dina webbplatser
Mörkfiber sträcker sig mellan Equinix- och CoreSite-anläggningar i samma stad
Flytta mellan datacenteranläggningar utan att vara bunden till en enda operatör
Två byggnader beter sig som om de delade en switch
Direkt punkt-till-punkt-förbindelse. Färre hopp än vid transit via det offentliga internet, lägre och mer förutsägbar latens
Dedikerad kapacitet från början till slut. Ingen konkurrens med andra kunders trafik, inga köer vid överbelastade peeringpunkter
Låg jitter för klusterkvorum, synkron replikering och latenskänsliga databaslager
Användningsfall
Utvecklad för öst-västlig trafik mellan anläggningar
Koppla samman noder i olika städer till ett enda Layer 2-segment. Heartbeats, kvorum och failover fungerar som om klustret befann sig i ett enda rack
Flytta säkerhetskopior och repliker mellan storstadsområden utan offentliga IP-adresser, transiteringskostnader eller NAT i vägen
Koppla samman två FDC-PoP:ar, eller två byggnader i samma storstadsområde, i ett nätverk. Ett avtal, en uppsättning inloggningsuppgifter
Utöka ett befintligt privat nätverk över flera städer utan att behöva bygga om routning, adressering eller brandväggspolicy
En privat förbindelse mellan dina anläggningar
Dedikerade våglängder i Europa och DC-till-DC-mörkfiber i Nordamerika.
Europeiska metrovågor
100G och 400G kapacitet. Alternativ med lägre hastighet på begäran.
100G/400G Wave
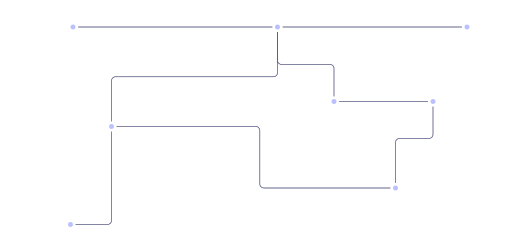
London
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Warszawa
Paris
Amsterdam
Frankfurt
Prag
Prag
Wien
Wien
Paris
Paris
Madrid
Nordamerikansk mörkfiber
DC-till-DC L2 inom storstadsområdet. Ytterligare platser, rutter och kapaciteter på begäran.
FDC:s mörkfiber
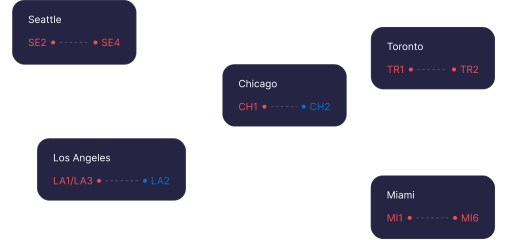
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
Vanliga frågor
Vanliga frågor
Ja. Private Layer 2 kopplar samman slutpunkter i FDC:s nätverk, så varje plats behöver antingen en dedikerad server, IP-transit eller colocation med IP-transit.
I Europa tillhandahåller vi dedikerade våglängder mellan städer via vår egen stamnät, till exempel mellan London och Amsterdam. I Nordamerika kopplar FDC-ägda mörka fiberlänkar samman datacenter inom samma storstadsområde, till exempel Equinix CH1 till CoreSite CH2 i Chicago. Resultatet blir detsamma oavsett vilket alternativ du väljer: ett privat Ethernet-segment mellan dina anläggningar.
Layer 3-länkar kopplar samman separata nätverk genom routning, så att varje plats behåller sitt eget subnät. Layer 2 utökar ett Ethernet-segment över båda platserna. Dina servrar delar en sändningsdomän, behåller sin befintliga adressering och når varandra utan någon router i vägen. Många klusterverktyg, VRRP-failover och live-migrering av virtuella maskiner kräver denna närhet. Det vanliga alternativet på lager 3 är en VPN-tunnel över det offentliga internet. Det medför extra belastning på tunneln, och latensen varierar beroende på transitrutning och överbelastning vid peering. Privat lager 2 körs på dedikerad kapacitet, vilket innebär att genomströmning och latens förblir konstanta.
Ja. Länken är transparent för din utrustning. Dina VLAN-taggar och adressering passerar oförändrade, så du behöver inte numrera om något i någon av ändarna.
Ovanstående rutter är i drift idag. Vi utvärderar andra storstadsområden, anläggningar och kapaciteter på begäran. Skicka oss era platser så berättar vi vad som är möjligt.
Ange era verksamhetsorter
Vi kommer att kartlägga våglängden, mörkfibern eller det privata VLAN:et mellan dem
Begär en offert