Подключение, которое никогда не выходит в публичный Интернет
Частная сеть уровня 2 между вашей инфраструктурой
Выделенные канализации 100G и 400G по всей нашей европейской магистрали, а также принадлежащие FDC «темные волокна» между центрами обработки данных в пяти североамериканских хабах
Получить предложениеОсобенности
Почему команды выбирают FDC для частной сети уровня 2
Waves на европейском магистральном канале FDC, а не перепродаётся от оператора связи
Темное волокно, принадлежащее FDC, в пяти мегаполисах Северной Америки
Один оператор от начала до конца. Отсутствие сшитых кросс-соединений между провайдерами
Транспорт Ethernet в формате EPL или EVPL
Ваши VLAN, ваша адресация — прозрачные для вашего оборудования
Единый домен широковещания для всех ваших сайтов
Тёмное волокно проходит между объектами Equinix и CoreSite в одном и том же городе
Перемещайтесь между кампусами центров обработки данных, не привязываясь к одному оператору
Два здания ведут себя так, как будто у них общий коммутатор
Прямой маршрут «точка-точка». Меньшее количество промежуточных узлов по сравнению с транзитом через общедоступный Интернет, более низкая и предсказуемая задержка
Выделенная пропускная способность от начала до конца. Отсутствие конкуренции с трафиком других клиентов, отсутствие очередей в перегруженных точках пиринга
Низкий джиттер для кворума кластера, синхронной репликации и уровней баз данных, чувствительных к задержкам
Примеры использования
Предназначено для трафика «восток-запад» между сайтами
Объединять узлы в разных городах в один сегмент второго уровня. Сигналы проверки работоспособности, кворум и отработка отказа функционируют так, как если бы кластер размещался в одной стойке
Перемещайте резервные копии и реплики между метрополиями без использования публичных IP-адресов, затрат на транзит или NAT на пути
Объедините два PoP FDC или два здания в одной городской сети в единую структуру. Один договор, один набор учетных данных
Расширьте существующую частную сеть на несколько городов без перенастройки маршрутизации, адресации или политики брандмауэра
Один частный канал между вашими объектами
Выделенные радиочастотные каналы в Европе и «темное волокно» между центрами обработки данных в Северной Америке.
Европейские метровые волны
Пропускная способность 100G и 400G. Варианты с меньшей пропускной способностью предоставляются по запросу.
100G/400G Wave
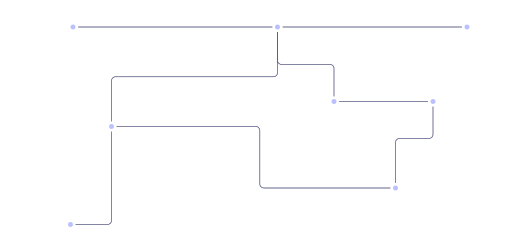
Лондон
Амстердам
Амстердам
Франкфурт
Амстердам
Варшава
Париж
Амстердам
Франкфурт
Прага
Прага
Вена
Вена
Париж
Париж
Мадрид
Североамериканские «темные волокна»
L2 «DC-to-DC» в пределах городской сети. Дополнительные локации, маршруты и пропускные способности предоставляются по запросу.
Неиспользуемое оптоволокно FDC
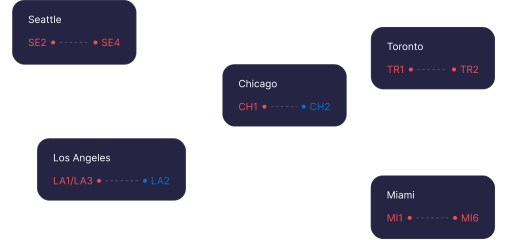
Сиэтл
Equinix SE2
Equinix SE4
Чикаго
Equinix CH1
Coresite CH2
Торонто
Equinix TR1
Equinix TR2
Лос-Анджелес
Equinix LA1/LA3
Coresite LA2
Майами
Equinix MI1
Equinix MI6
Часто задаваемые вопросы
Часто задаваемые вопросы
Да. Частная сеть уровня 2 соединяет конечные точки в сети FDC, поэтому каждому местоположению требуется либо выделенный сервер, либо IP-транзит, либо колокация с IP-транзитом.
В Европе мы обеспечиваем выделенные каналы связи между городами по собственной магистральной сети, например, между Лондоном и Амстердамом. В Северной Америке принадлежащие FDC «темные» оптоволоконные линии соединяют центры обработки данных в пределах одного мегаполиса, например, Equinix CH1 и CoreSite CH2 в Чикаго. В обоих случаях вы получаете один и тот же результат: один частный сегмент Ethernet между вашими объектами.
Соединения уровня 3 разделяют сети посредством маршрутизации, поэтому каждый сайт сохраняет свою собственную подсеть. Уровень 2 объединяет один сегмент Ethernet, охватывающий оба сайта. Ваши серверы используют общий домен широковещания, сохраняют существующую адресацию и взаимодействуют друг с другом без участия маршрутизатора на пути. Многие инструменты кластеризации, отработка отказа VRRP и миграция виртуальных машин в режиме реального времени требуют именно такой непосредственной связи. Распространённой альтернативой на уровне 3 является VPN-туннель через общедоступный Интернет. Это приводит к дополнительным затратам на туннелирование, а задержка изменяется в зависимости от транзитной маршрутизации и перегрузки пиринговых соединений. Частная сеть уровня 2 работает на выделенной пропускной способности, поэтому пропускная способность и задержка остаются стабильными.
Да. Соединение прозрачно для вашего оборудования. Ваши теги VLAN и адресация проходят без изменений, поэтому вам не нужно перенумеровывать ничего ни на одном из концов.
Указанные выше маршруты уже доступны. По запросу мы рассмотрим другие мегаполисы, объекты и пропускные способности. Пришлите нам свои местоположения, и мы сообщим вам, какие варианты возможны.
Укажите ваши офисы
Мы определим объем волны, темного волокна или частной VLAN между ними
Получить расценки