Ühendus, mis ei puutu kunagi kokku avaliku internetiga
Teie infrastruktuuri vaheline privaatne 2. kihi võrk
Pühendatud 100G ja 400G lainepikkused kogu meie Euroopa magistraalvõrgus, lisaks FDC-le kuuluv kasutamata kiudoptika andmekeskuste vahel viies Põhja-Ameerika sõlmpunktis
Palu hinnapakkumistFunktsioonid
Miks meeskonnad valivad FDC-d privaatse 2. kihi jaoks
Waves FDC Euroopa magistraalvõrgus, mida ei müüda edasi operaatori kaudu
FDC-le kuuluv kasutamata kiudoptiline kaabel viies Põhja-Ameerika suurlinnas
Üks operaator algusest lõpuni. Teenusepakkujate vahel ei ole ühendusi.
Etherneti-andmeedastus EPL- või EVPL-stiilis
Teie VLAN-id, teie aadressimine, läbipaistev teie seadmetele
Üks levidomeen kõigil teie veebisaitidel
Tume kiud ühendab Equinixi ja CoreSite’i rajatisi samas linnas
Liikuge andmekeskuste vahel ilma ühegi operaatori külge kinnitumata
Kaks hoonet käituvad nii, nagu jagaksid nad ühte lülitit
Otsene punkt-punkt-ühendus. Vähem hüppeid kui avalikul internetitransitil, madalam ja paremini prognoositav latentsus
Pühendatud võimsus algusest lõpuni. Ei teki konkurentsi teiste klientide liiklusega, ei teki järjekordi ülekoormatud peering-punktides
Madal jitter klastri kvoorumi, sünkroonse replikatsiooni ja latentsusele tundlike andmebaasikihtide jaoks
Kasutusjuhtumid
Loodud idast läände suunduva liikluse jaoks asukohtade vahel
Ühendage eri linnades asuvad sõlmed üheks 2. kihi segmendiks. Heartbeat’id, kvoorum ja failover toimivad nii, nagu asuks klastri kogu ühes serverirestis
Viige varukoopiaid ja replikaate ühest suurlinnapiirkonnast teise ilma avalikute IP-aadressideta, transiidikuludeta või NAT-i kasutamiseta marsruudil
Ühendage kaks FDC-i PoP-i või kaks hoonet samas linnapiirkonnas ühe võrgustikuga. Üks leping, üks kasutajatunnuste komplekt
Laiendage olemasolevat privaatvõrku mitmesse linna ilma marsruutimist, aadressimist või tulemüüri reegleid ümber ehitamata
Üks eraldatud ühendus teie asukohtade vahel
Pühendatud lainepikkused Euroopas ja DC-DC pimekiud Põhja-Ameerikas.
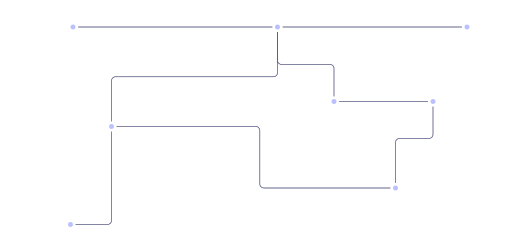
Euroopa metro-laineid
100G ja 400G läbilaskevõime. Väiksemad kiirused saadaval nõudmisel.
100G/400G Wave
London
Amsterdam
Amsterdam
Frankfurt
Amsterdam
Varssavi
Pariis
Amsterdam
Frankfurt
Praha
Praha
Viin
Viin
Pariis
Pariis
Madrid
Põhja-Ameerika kasutamata kiudoptika
DC-to-DC L2 metrovõrgus. Täiendavad asukohad, marsruudid ja võimsused nõudmisel.
FDC tume kiudoptika
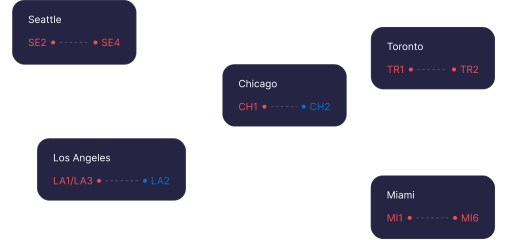
Seattle
Equinix SE2
Equinix SE4
Chicago
Equinix CH1
Coresite CH2
Toronto
Equinix TR1
Equinix TR2
Los Angeles
Equinix LA1/LA3
Coresite LA2
Miami
Equinix MI1
Equinix MI6
KKK
Korduma kippuvad küsimused
Jah. Private Layer 2 ühendab FDC võrgus asuvaid lõppseadmeid, seega vajab iga asukoht kas pühendatud serverit, IP-transiiti või kolokatsiooni koos IP-transiidiga.
Euroopas edastame oma magistraalvõrgus pühendatud laineid linnade vahel, näiteks Londonist Amsterdami. Põhja-Ameerikas ühendab FDC-le kuuluv tume kiudoptika andmekeskusi sama linnapiirkonna piires, näiteks Equinix CH1 ja CoreSite CH2 Chicagos. Mõlemal juhul on tulemus sama: üks privaatne Etherneti segment teie asukohtade vahel.
3. kiht ühendab võrke marsruutimise kaudu, nii et iga asukoht säilitab oma alamvõrgu. 2. kiht laiendab ühte Etherneti segmenti mõlemasse asukohta. Teie serverid jagavad ühte levidomeeni, säilitavad oma olemasolevad aadressid ja suhtlevad omavahel ilma marsruuterita vahepeal. Paljud klastrite loomise tööriistad, VRRP-i varundus ja virtuaalmasinate reaalajas rändamine vajavad seda vahetut ühendust. Tavaline 3. kihi alternatiiv on VPN-tunnel avalikus internetis. See lisab tunneli koormust ning viivitus muutub transiitmarsruutimise ja peeringu ülekoormuse tõttu. Eraldi 2. kiht töötab pühendatud võimsusel, mistõttu läbilaskevõime ja viivitus jäävad stabiilseks.
Jah. Ühendus on teie seadmetele läbipaistev. Teie VLAN-märgised ja aadressimine jäävad muutumatuks, seega ei pea te kummagi otsa seadmeid ümber nummerdama.
Eespool nimetatud marsruudid on täna kasutusel. Soovi korral kaardistame ka teisi linnapiirkondi, rajatisi ja võimsusi. Saatke meile oma asukohad ja me ütleme teile, mis on võimalik.
Teatage meile oma asukohad
Me määrame kindlaks nende vahelise laine, tume kiu või privaatse VLAN-i ulatuse
Küsi hinnapakkumist